信息系统安全集成服务流程与信息系统集成服务
一、信息系统安全集成服务流程
信息系统安全集成服务是指在信息系统集成过程中,将安全需求和安全措施融入系统规划、设计、建设、运行等各阶段,确保系统在可用性、完整性和保密性方面满足要求。规范化的安全集成服务流程通常包括以下环节:
1. 安全需求分析
依据业务特点和相关政策法规,识别信息系统的安全等级保护要求和业务安全需求,形成安全需求分析报告,明确保护对象、安全目标和合规性约束。
2. 安全规划设计
在总体架构设计中同步开展安全架构设计,包括边界防护、身份认证、访问控制、数据保护、安全审计等,编制安全设计方案并与系统集成方案协调衔接。
3. 安全产品选型与采购
根据设计方案选择符合国家相关标准的安全产品和服务,关注产品资质、兼容性和可维护性,并对供应链安全进行评估。
4. 安全实施与集成
将安全设备、安全功能和配置管理措施集成到信息系统中,落实安全基线与加固要求,做好变更控制和实施记录。
5. 安全测试与验证
通过漏洞扫描、渗透测试、配置核查等方式验证安全措施有效性,对发现的问题进行整改闭环,形成测试报告和验证结论。
6. 安全验收与移交
组织安全验收,确认安全功能符合需求和规范,完成文档交付、人员培训和运维交接,为后续安全运行奠定基础。
7. 安全运维与持续改进
指导或配合开展日常安全监测、风险评估和应急响应,持续优化安全策略,实现安全能力的动态提升。
二、信息系统集成服务
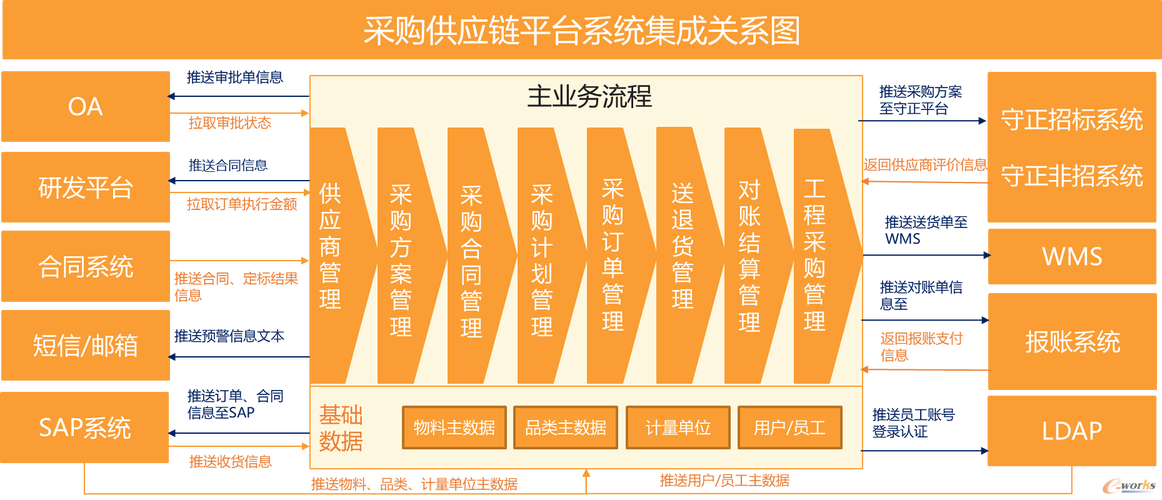
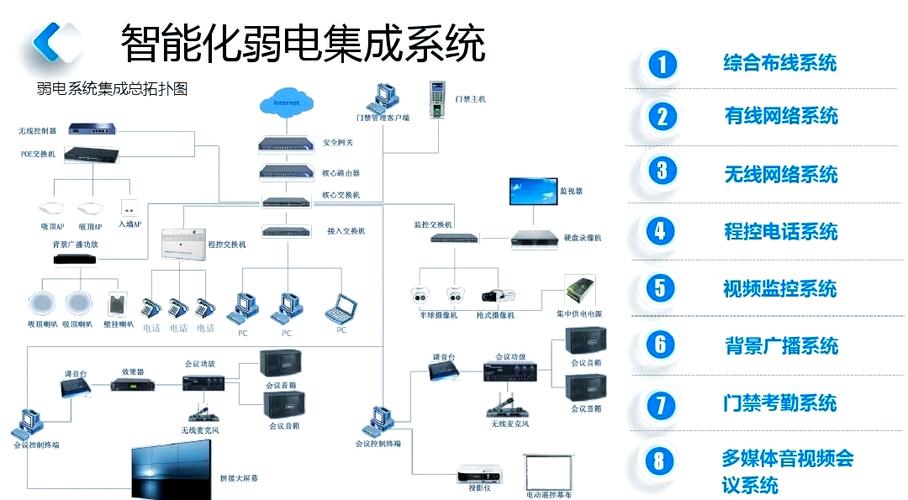
信息系统集成服务是将硬件、软件、网络、数据等资源进行有机整合,构建满足业务需求的一体化信息系统的专业服务。其主要内容包括:
- 规划设计:开展需求调研和总体架构设计,制定实施方案。
- 实施部署:完成设备安装、平台部署、接口开发和系统联调。
- 测试验证:进行功能和性能测试,确保系统稳定可靠。
- 交付运维:组织培训、文档交接,并提供运维保障和升级服务。
三、两者的关系
信息系统集成服务是安全集成服务的基础载体,安全集成服务是集成服务在安全维度的深化和保障。在实际项目中,应将安全要求同步纳入集成的全生命周期,做到安全与建设同步规划、同步实施、同步验收,从而保障信息系统的整体安全和稳定运行。
如若转载,请注明出处:http://www.g640d.com/product/33.html
更新时间:2026-11-01 17:21:53